Le règlement européen sur l’intelligence artificielle, l’AI Act, devait atteindre son étape la plus lourde le 2 août 2026 : l’entrée en application des obligations pour les systèmes d’IA dits « à haut risque ». Avec l’omnibus numérique, paquet de simplification proposé par la Commission européenne fin 2025, ce calendrier a bougé. Beaucoup d’entreprises en ont retenu un message simple : « l’AI Act est reporté ». C’est inexact, et cette lecture rapide peut coûter cher. Voici ce qui change vraiment, ce qui ne change pas, et ce que nous conseillons de faire dès maintenant.
Ce qui est reporté : les obligations « haut risque »
Le cœur de l’omnibus, pour l’IA, est un décalage des obligations applicables aux systèmes à haut risque. L’idée affichée est de laisser le temps aux normes harmonisées d’être publiées et aux organismes notifiés d’être désignés par les États membres, faute de quoi les entreprises auraient dû se mettre en conformité sans référentiel stable.
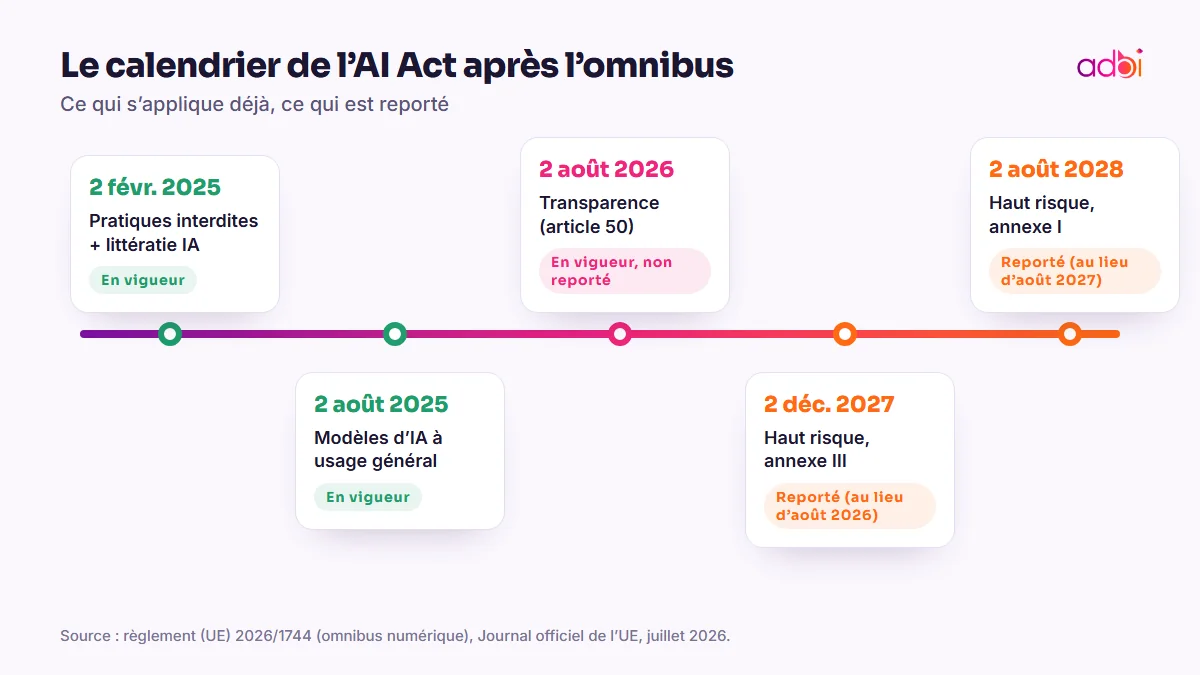
- Systèmes de l’annexe III (recrutement et gestion des salariés, accès au crédit, éducation, services publics essentiels, infrastructures critiques…) : l’échéance passe du 2 août 2026 au 2 décembre 2027 au plus tard.
- Systèmes de l’annexe I, c’est-à-dire l’IA intégrée à des produits déjà réglementés (dispositifs médicaux, machines, jouets, ascenseurs…) : l’échéance est repoussée au 2 août 2028, pour intégrer les exigences de l’AI Act dans les procédures de conformité sectorielles existantes.
À retenir : le report concerne les obligations des systèmes à haut risque. Il ne suspend pas le règlement, et plusieurs obligations s’appliquent déjà.
Le texte a été adopté : il s’agit du règlement (UE) 2026/1744, publié au Journal officiel de l’UE en juillet 2026. Pour le détail des articles modifiés, référez-vous au texte consolidé sur EUR-Lex.
Ce qui ne bouge pas
Plusieurs étapes de l’AI Act sont déjà derrière nous, et l’omnibus ne les remet pas en cause.
- Depuis le 2 février 2025, les pratiques d’IA interdites le sont effectivement (notation sociale, manipulation exploitant des vulnérabilités, certaines formes de reconnaissance des émotions au travail…). La même date a fait entrer en vigueur l’obligation de littératie IA : les organisations qui déploient de l’IA doivent s’assurer que leurs équipes disposent d’un niveau de compréhension suffisant.
- Depuis le 2 août 2025, les fournisseurs de modèles d’IA à usage général (les grands modèles de langage) ont leurs propres obligations de documentation et de transparence.
- Depuis le 2 août 2026, les obligations de transparence de l’article 50 s’appliquent : informer une personne qu’elle échange avec une IA, signaler les contenus générés ou manipulés (hypertrucages). Seul le marquage technique des contenus générés bénéficie d’un court délai, jusqu’au 2 décembre 2026, pour les systèmes mis sur le marché avant le 2 août 2026.
En pratique, un chatbot client, un assistant interne ou un outil de génération de contenus est donc concerné dès aujourd’hui, même s’il n’est pas « à haut risque ».
Ce que nous conseillons de faire maintenant
Sur le terrain, nous voyons deux attitudes. Certaines équipes ont tout gelé en attendant la stabilisation du texte. D’autres ont lu « report » et rangé le sujet. Les deux font perdre du temps, car l’essentiel du travail de conformité est le même quel que soit le calendrier : savoir quelles IA tournent dans l’entreprise, sur quelles données, et sous quelle responsabilité.
1. Faire l’inventaire de vos usages d’IA
Listez les systèmes d’IA utilisés ou développés : outils achetés, fonctions IA intégrées aux logiciels métier, modèles maison, assistants génératifs. Pour chacun, notez le fournisseur, la finalité, les données utilisées et les personnes concernées. Cet inventaire est la base de tout le reste.
2. Classer chaque usage par niveau de risque
Interdit, haut risque, risque de transparence ou risque minimal : la plupart des usages tombent dans les deux dernières catégories. Repérez tôt ceux qui touchent au recrutement, à l’évaluation des salariés ou à l’octroi d’un service : ce sont eux qui demanderont le plus de travail d’ici fin 2027.
3. Mettre en place la transparence et la formation
Ce sont les deux obligations les plus immédiates. Un bandeau qui signale un agent conversationnel, une mention sur les contenus générés, et un parcours de sensibilisation adapté à chaque métier : ce sont des chantiers courts, qui rassurent aussi vos utilisateurs.
4. Préparer la documentation des systèmes à haut risque
Gestion des risques, qualité et gouvernance des données d’entraînement, journalisation, contrôle humain, robustesse : ces exigences se préparent sur plusieurs mois. Le délai supplémentaire est une occasion de les intégrer proprement dans vos projets, plutôt que de documenter après coup.
| Échéance | Ce qui s’applique | Qui est concerné |
|---|---|---|
| 2 février 2025 | Pratiques interdites, littératie IA | Toutes les organisations qui utilisent de l’IA |
| 2 août 2025 | Obligations des modèles à usage général | Fournisseurs de grands modèles |
| 2 août 2026 | Transparence (article 50) | Chatbots, contenus générés, hypertrucages |
| 2 décembre 2027 | Systèmes à haut risque de l’annexe III | RH, crédit, éducation, services essentiels… |
| 2 août 2028 | Systèmes à haut risque de l’annexe I | IA intégrée à des produits réglementés |
La donnée, angle mort de la conformité
Une grande partie des exigences du « haut risque » porte en réalité sur les données : représentativité, traçabilité, absence de biais connus, documentation des jeux d’entraînement et de test. Les entreprises qui ont déjà un catalogue de données, des règles de qualité et une gouvernance claire partent avec une longueur d’avance. C’est le lien que nous faisons systématiquement entre IA et gouvernance des données : on ne peut pas prouver qu’une IA est fiable si l’on ne sait pas d’où viennent ses données. Notre approche de la donnée prête pour l’IA détaille ce point.
Questions fréquentes
L’AI Act est-il suspendu ?
Non. L’omnibus décale les obligations des systèmes à haut risque, mais les interdictions, la littératie IA, les obligations des modèles à usage général et la transparence de l’article 50 suivent leur propre calendrier.
Notre chatbot interne est-il concerné ?
Oui, au titre de la transparence : les utilisateurs doivent savoir qu’ils échangent avec une IA. Il n’est en revanche pas « à haut risque », sauf s’il sert à prendre des décisions sur des personnes (recrutement, évaluation, accès à un service).
Par où commencer ?
Par l’inventaire de vos usages d’IA et une sensibilisation des équipes. Ces deux étapes sont utiles quel que soit le calendrier final, et elles éclairent toutes les décisions suivantes.
Besoin d’y voir clair sur vos usages et vos priorités ? Nos équipes intelligence artificielle vous accompagnent, de l’inventaire à la mise en conformité, et nos formations préparent vos équipes. Parlons de votre situation.
Sources
Pour aller plus loin : Intelligence artificielle : stratégie, IA générative et agents →